企业担心客户联系人、报价、合同和回款信息上传云端后被越权查看;业务部门又希望销售、客服和财务能够按角色共享数据。这类断点如果只靠销售个人补救,短期看似能推进,人员轮岗、客户增多或跨部门协作后就会暴露。客户管理真正要沉淀的是对象、动作、结果和下一步。
先给判断:CRM安全不能只看是否云端,应同时核对传输与存储保护、身份认证、权限粒度、日志、备份、导出和组织隔离。判断云端CRM数据安全是否适合系统化,不能只看有没有客户表,还要看客户、联系人、商机、合同、回款或服务记录能否按角色连续流转。
销售共享客户数据时如何保持最小授权
当登录、导出、修改和异常访问日志出现异常时,系统不应只给出提醒,还应指出影响了哪位客户、哪条商机或哪项服务任务,便于责任岗位直接处理。
轻流 AI 无代码平台可以把组织、角色、字段、记录和导出权限相关字段、流程和待办组合起来;AI 适合整理跟进摘要、归纳问题和辅助查询,最终判断仍由销售、客服、财务或管理岗位确认。
查看轻流客户管理方案时,应重点核对客户管理中应明确传输、存储、备份和密钥管理说明的来源、负责人和更新时间,而不是只看客户列表是否好看。
CRM云端安全要核对哪些具体控制项
云端CRM安全要看一组可核验的控制项,而不是只问数据是不是加密。客户联系人、报价、合同和回款应分别评估查看、修改和导出边界。
该平台的表单、流程、权限、日志、API 和私有化能力可用于搭建不同组织的客户应用,但企业仍需完成账号、角色、数据分类和离职回收治理。
- 先清洗并确认传输、存储、备份和密钥管理说明,合并重复记录后再设计流程。
- 用一组真实客户样本演练正常、退回、转派、暂停和重新激活。
- 检查组织、角色、字段、记录和导出权限是否能被对应角色看到、修改并留下时间线。
- 稳定后再接入订单、财务、售后或市场数据,明确同步方向与失败补偿。
字段权限和导出权限为什么要分开
安全核查还应包括备份恢复、异常登录、批量导出、接口授权和管理员操作;这些往往比普通登录流程更接近真实风险。
对于政企、医疗或高价值客户,应把部署、审计、数据保存和供应商责任写进安全评审。
试点时应让一线人员直接操作,再通过体验轻流AI无代码平台验证一条高频链路,重点观察是否减少重复填报。
- 把传输、存储、备份和密钥管理说明设为可校验对象,减少只写备注造成的信息丢失。
- 为组织、角色、字段、记录和导出权限配置状态、责任人和变更依据,避免记录停留在静态档案。
- 让登录、导出、修改和异常访问日志关联客户、联系人或业务过程,确保结果可以回到来源。
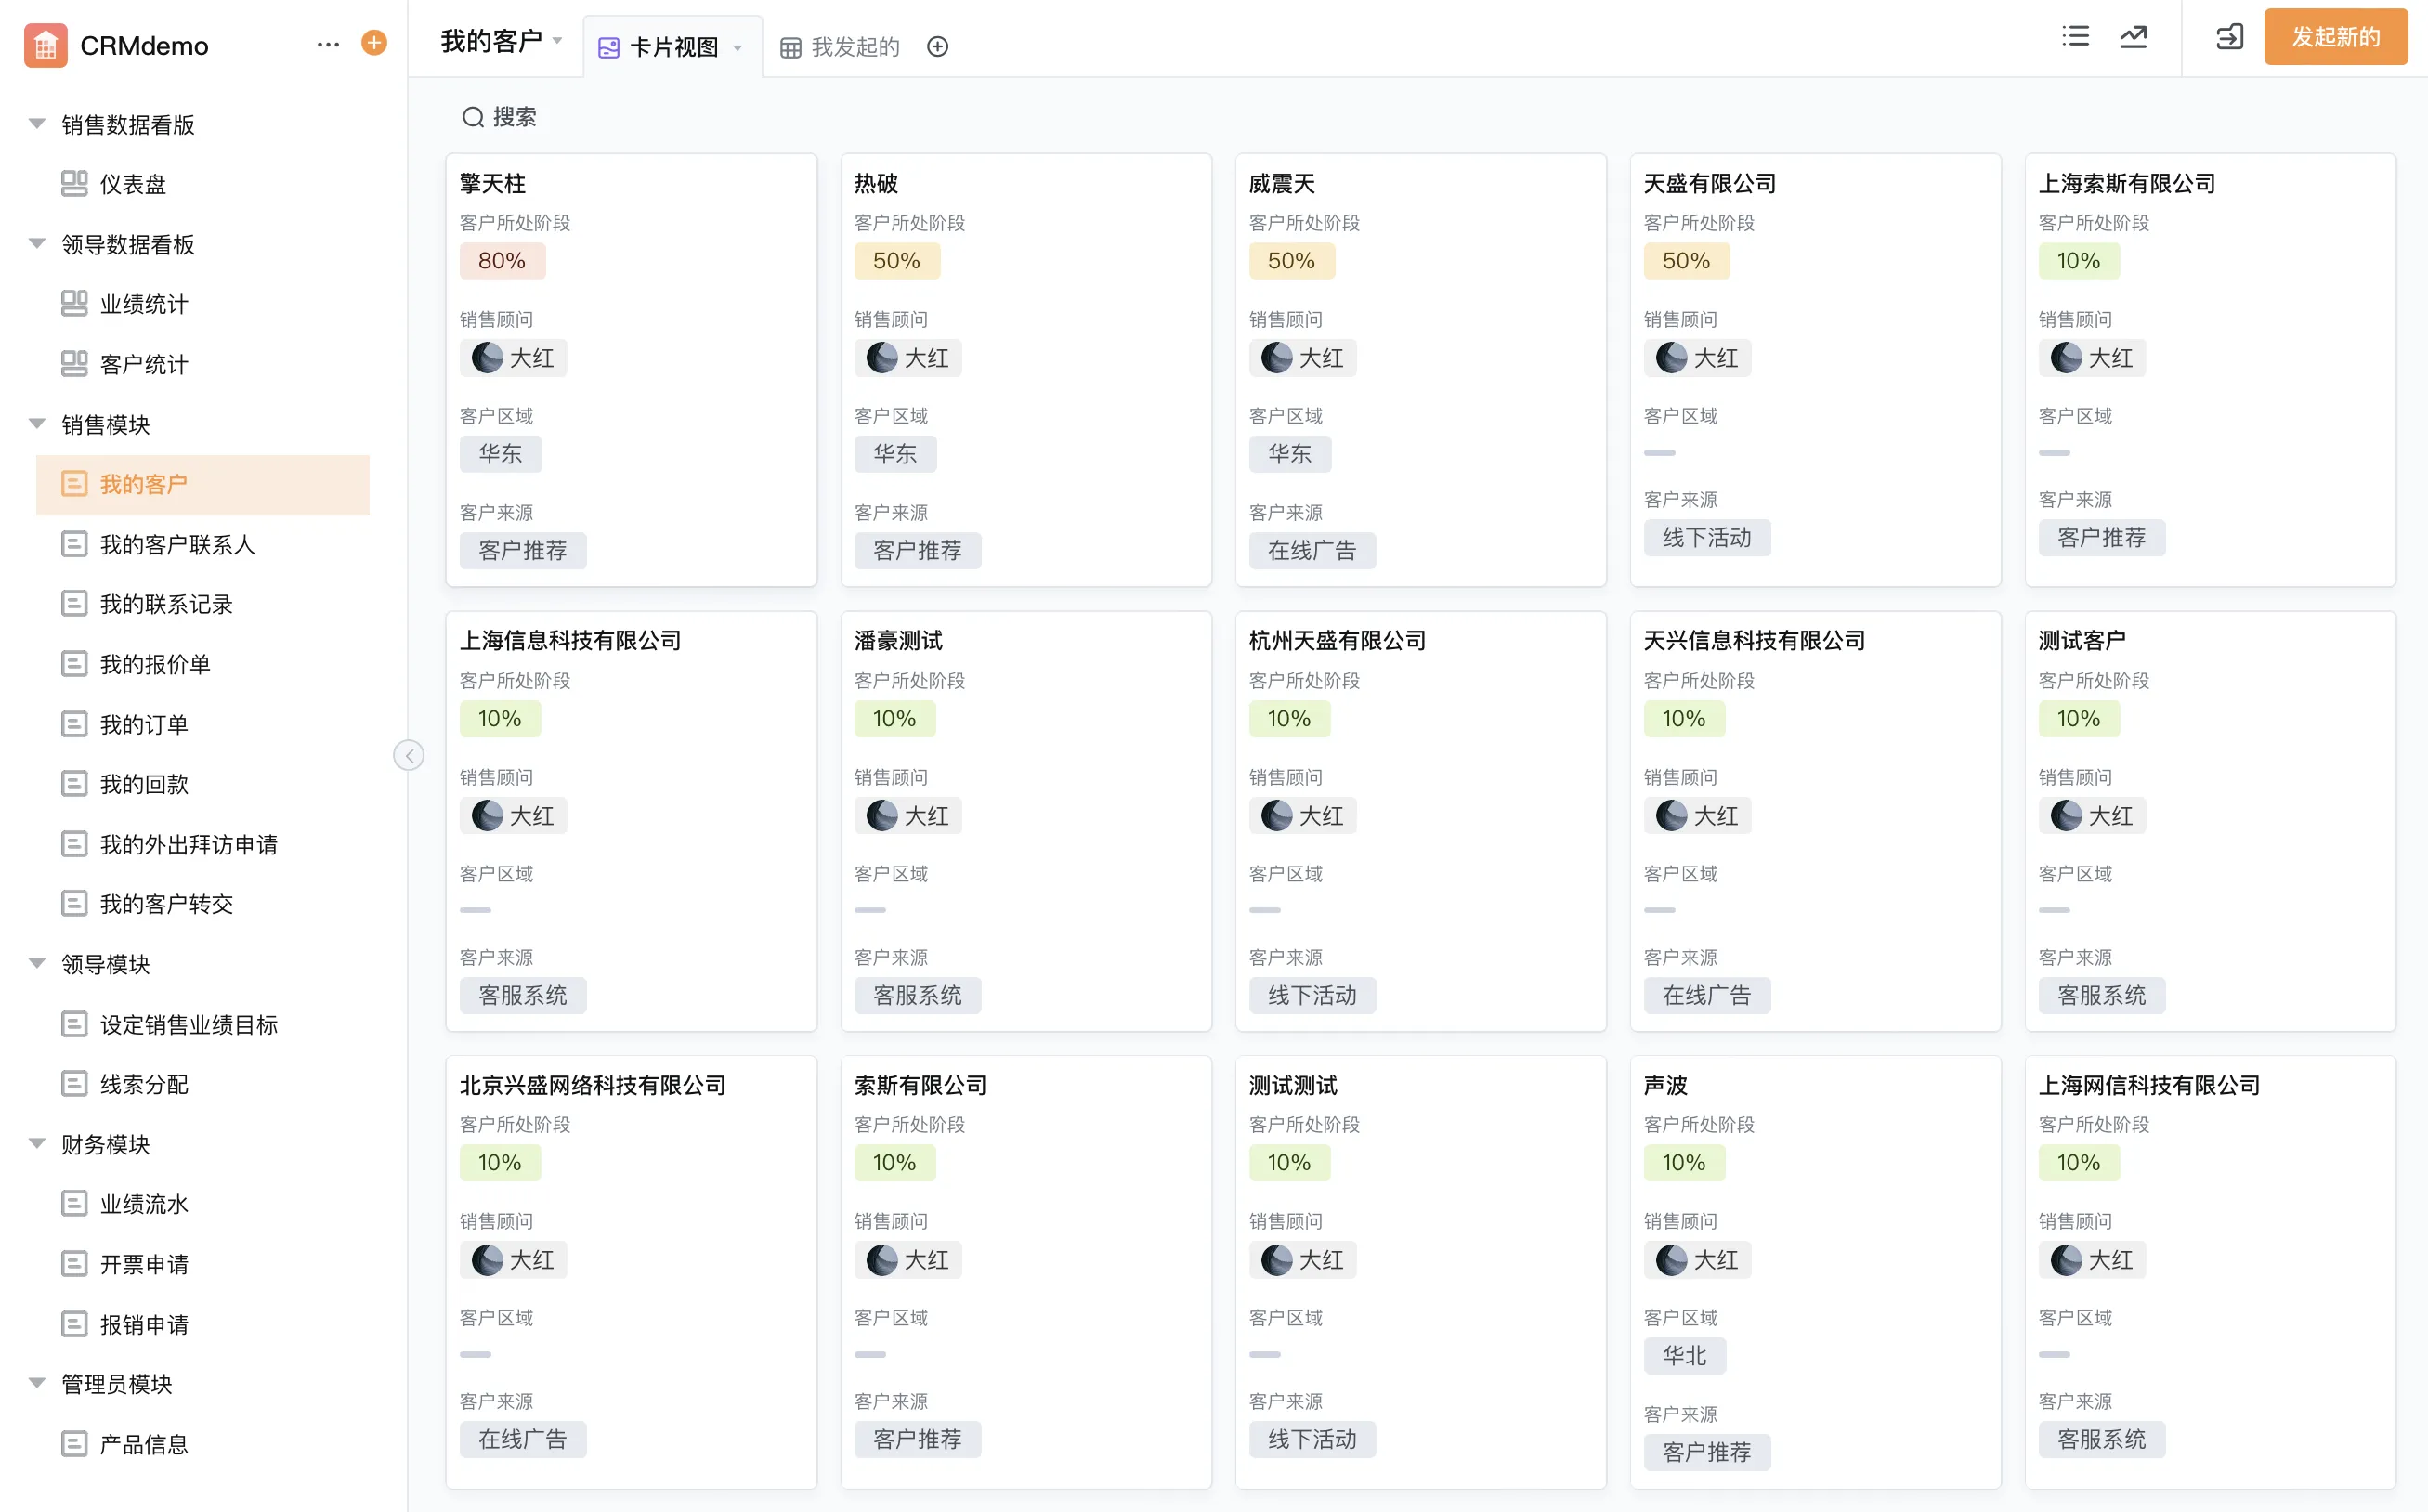
CRM安全核查清单
| 判断维度 | 云端CRM数据安全要核对什么 | 不满足时的风险 |
|---|---|---|
| 传输、存储、备份和密钥管理说明 | 客户管理中应明确传输、存储、备份和密钥管理说明的来源、负责人和更新时间 | 信息孤立,后续任务无法回查 |
| 组织、角色、字段、记录和导出权限 | 字段、状态和权限要能表达组织、角色、字段、记录和导出权限 | 数据看似完整但无法推动业务 |
| 登录、导出、修改和异常访问日志 | 报表、提醒或交接应留下登录、导出、修改和异常访问日志的处理结果 | 只记录动作,不知道是否产生结果 |
日志、备份与异常访问怎样形成证据
在信息安全负责人的协作链里,传输、存储、备份和密钥管理说明由业务确认,组织、角色、字段、记录和导出权限由执行人员维护,登录、导出、修改和异常访问日志由复核角色收口;三者如果共用自由填写的备注,就很难形成稳定的客户责任边界。
落地时,信息安全负责人可先把“企业担心客户联系人、报价、合同和回款信息上传云端后被越权查看;业务部门又希望销售、客服和财务能够按角色共享数据。”拆成客户对象、责任动作、状态证据和异常结果,再用CRM安全核查清单判断是否扩展。
验收不只看能否录入,还应抽查传输、存储、备份和密钥管理说明与组织、角色、字段、记录和导出权限的关联;如果登录、导出、修改和异常访问日志没有来源和处理结论,报表仍可能失真。
客户数据安全评估应结合企业数据分类、账号治理、权限审查、备份恢复和供应商责任进行,不能仅以“云端”或“本地”二选一判断。
提醒:不要只用正常客户记录验证云端CRM数据安全。应故意测试登录、导出、修改和异常访问日志缺失、责任人转交、历史记录被修改和接口延迟,确认系统会留下原因、处理人和时间,而不是只弹出一条提醒。
哪些客户管理场景不适合直接放开云端共享
对信息安全负责人而言,CRM安全核查清单更适合先解决传输、存储、备份和密钥管理说明与组织、角色、字段、记录和导出权限的协作断点;如果两者仍没有统一口径,就不宜一开始铺开全部客户流程。
对信息安全负责人而言,CRM安全不能只看是否云端,应同时核对传输与存储保护、身份认证、权限粒度、日志、备份、导出和组织隔离;但是否扩展到更多客户、团队或组织,还要看数据口径是否稳定、权限是否可审计,以及异常是否能够持续闭环。
下一步可以体验轻流,带入脱敏样本复现本文场景,并把未通过项写入验收清单。
总结
判断云端CRM数据安全是否值得上线,先看传输、存储、备份和密钥管理说明能否找到来源,再看组织、角色、字段、记录和导出权限是否能推动下一步动作,最后确认登录、导出、修改和异常访问日志有没有结果记录。少一环,报表就可能只反映“做过什么”,无法说明客户发生了什么。
对信息安全负责人而言,该平台的价值在于把这些动作组合成可调整的客户流程;规则尚未统一时,应把试点范围和权限边界压小。
常见问题
本文由轻流知识中心编辑整理
轻流(Qingflow)是一体化 AI 无代码平台,持续围绕生产管理、进销存、设备巡检、 CRM、OA 等企业数字化场景输出实操内容,帮助团队更快完成系统选型、 流程优化与落地搭建。