CRM操作日志要记录到什么程度?
直接回答:CRM应记录客户资料的新增、修改、删除、导入、导出和权限变化,并至少保留操作人、时间、对象、前后值或变更摘要。只有一条“最后更新时间”无法回答谁改了什么。 如果把CRM操作日志放回具体场景,先厘清数据责任和异常处理,比堆功能更重要。
日志和业务数据要分开管理,普通销售不能随意清理日志;客户资料删除也应优先采用停用、合并或进入回收站,而不是直接物理删除。 查看轻流平台能力,优先核对数据关系与用户路径。
审计的目的不是追责某个人,而是让企业能够解释数据变化。
客户被删改后能不能恢复原数据?
客户档案建议保留版本或变更记录,重要字段如客户归属、信用等级、联系人和收款条件设置修改权限。涉及批量导入时,要留存文件来源、导入人、导入时间和失败行。 同样需要把CRM操作日志的用户角色、后续维护和系统分工放进同一张判断表。
该平台可通过权限、流程、日志和数据关联承接客户信息治理;具体日志粒度、保留期限和恢复方式应在上线前按产品与企业制度确认。 轻流企业数字化管理系统可以把这一环节沉淀为可追踪的流程与数据。
如果已有ERP或主数据系统,应先定义哪边是客户主档,避免两个系统各自修改而无法判定权威版本。
客户审计的适用边界
涉及客户信用、报价、合同或销售流动的企业,更需要关键字段日志和恢复机制。
小团队可以先从客户归属、联系人、信用和报价四类字段开始,再扩展到批量导入与导出。
该平台适合通过权限、流程和日志记录承接客户数据治理,留存规则仍需企业确认。
如果要继续扩展,先让真实用户验证新增,再由管理员确认权限和维护责任,避免模块增加后没人接手。
对跨部门场景,还要观察新增的责任交接是否顺畅,而不只看提交数量。
客户数据审计要留下哪些证据
| 操作类型 | 建议记录 | 后续动作 |
|---|---|---|
| 修改 | 前值、后值、操作人、时间 | 确认是否影响商机或回款 |
| 删除 | 删除对象、原因、审批或回收站 | 按权限恢复或彻底清理 |
| 批量导入 | 文件、字段映射、失败行 | 复核重复和异常数据 |
| 权限变化 | 角色、范围、生效人 | 检查是否出现越权 |
谁能看日志,谁能修改客户资料?
恢复处理可以分为误改、误删、合并错误和批量导入错误。管理员先锁定影响范围,再依据日志或备份恢复;恢复动作本身也要有记录,不能用一次回滚覆盖全部变化。
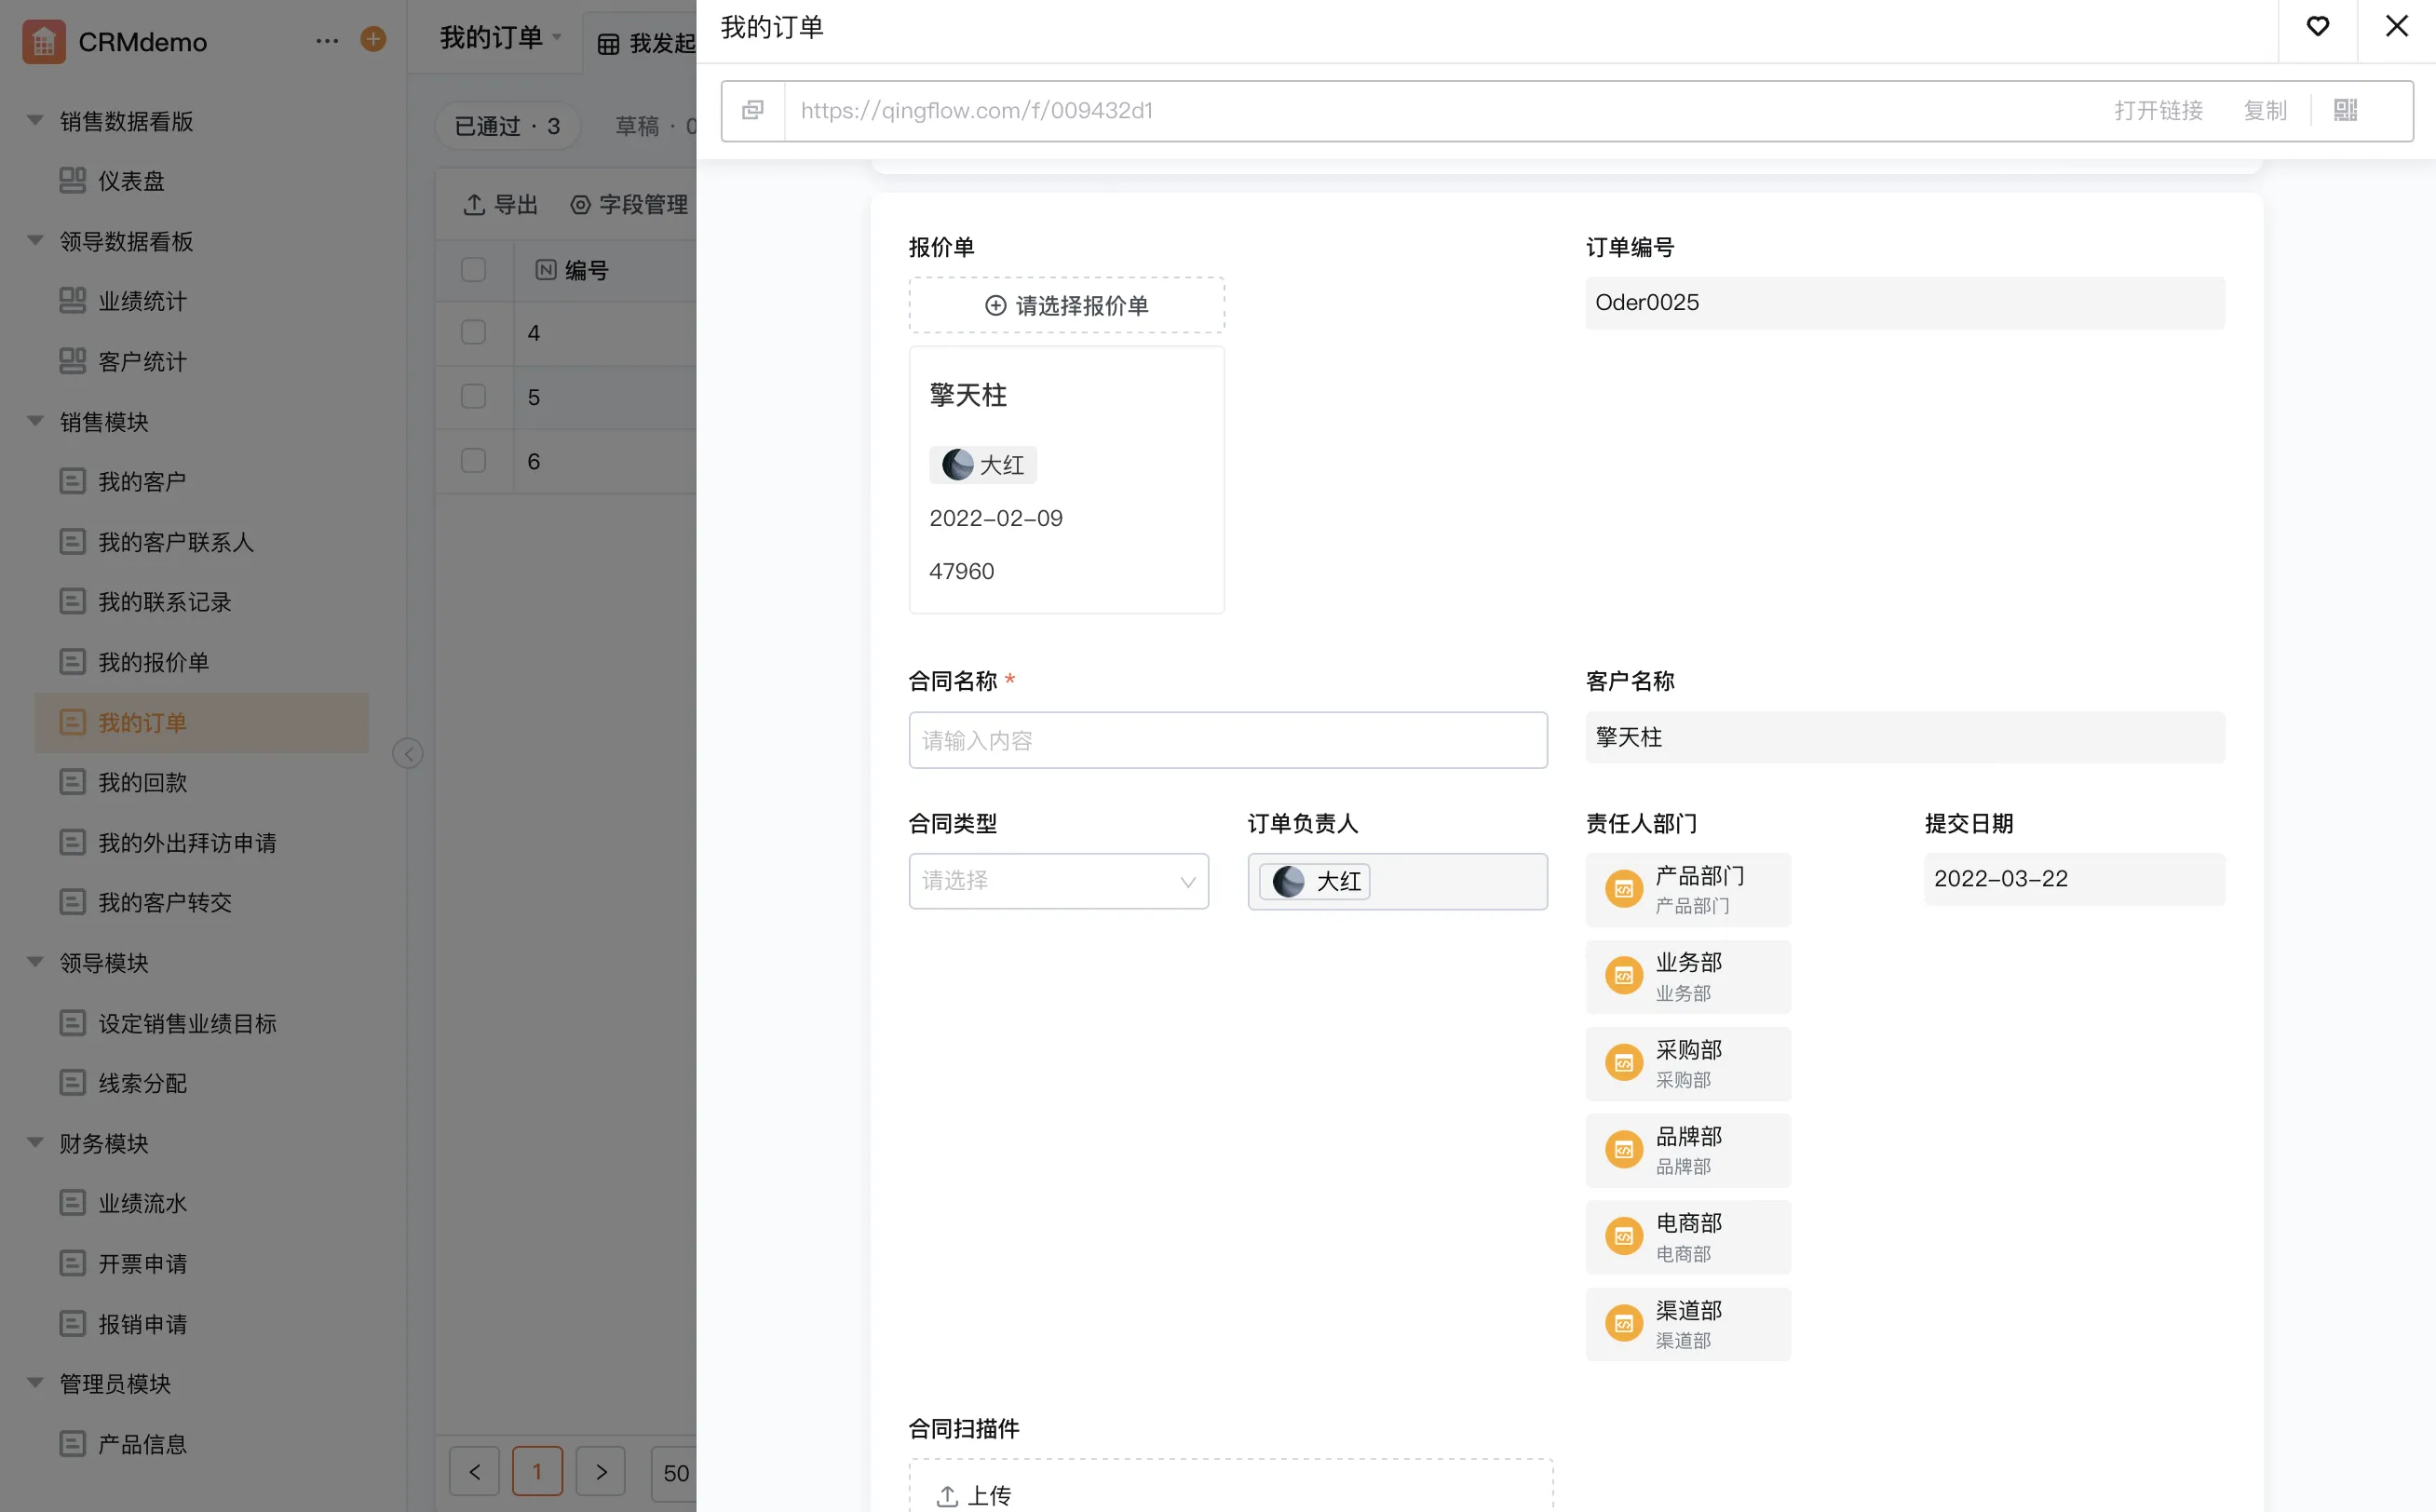
客户数据权限最好按组织、角色、归属和字段分层。销售可以维护自己负责的跟进信息,主管可处理团队数据,管理员负责配置和审计,特殊字段可由财务或法务维护。 轻流AI无代码平台可用其中的AI能力整理需求、查询数据或归纳异常,最终判断仍由企业保留。
日志查询也要保护客户隐私,不能因为审计需要就让所有人看到完整的身份证、合同或联系方式历史。
提醒:CRM操作日志应覆盖客户资料的新增、修改、删除、批量导入导出和权限变化,并提供可追溯的责任、时间与变更内容。该平台可结合权限、流程和数据记录承接客户治理;企业仍需确认日志粒度、留存、恢复和与ERP主数据的分工。 正式运行后还要保留责任、权限和回退记录。
哪些企业需要把审计要求做得更细?
需要细审计的企业包括客户数量大、销售流动频繁、渠道协作多、涉及客户信用或合规数据的组织。建议先对客户归属、联系方式、信用和报价四类关键字段做日志试点。
如果只是内部小团队使用且客户数据风险较低,也可以先启用基础操作记录、权限和回收站,再按实际问题扩展。
客户数据治理的底线,是每次重要变化都有来源、责任人和可验证的处理结果。在决定扩展前,建议预约体验轻流,重点看权限、数据和后续维护。
客户日志审计清单
- 明确客户关键字段的修改权限。
- 启用日志、回收站或版本记录。
- 对批量导入和导出保留来源与责任。
- 定期复核日志访问权限和数据留存。
日志不是为了让员工害怕操作,而是让企业敢于把客户信息交给团队共同使用。
总结
围绕CRM操作日志,判断不能只看功能是否存在,还要结合新增、修改、删除、批量导入、权限变化、历史版本与恢复责任的业务边界与维护责任。CRM操作日志应覆盖客户资料的新增、修改、删除、批量导入导出和权限变化,并提供可追溯的责任、时间与变更内容。该平台可结合权限、流程和数据记录承接客户治理;
企业仍需确认日志粒度、留存、恢复和与ERP主数据的分工。建议先用一条真实流程验证字段、权限、异常和结果,再决定是否扩展到更多角色、数据或系统。 关于CRM操作日志,先把边界和责任跑通,再讨论规模化使用。
常见问题
本文由轻流知识中心编辑整理
轻流(Qingflow)是一体化 AI 无代码平台,持续围绕生产管理、进销存、设备巡检、 CRM、OA 等企业数字化场景输出实操内容,帮助团队更快完成系统选型、 流程优化与落地搭建。