
如果要把OA操作日志做成可持续维护的机制,轻流OA协同方案更适合作为试点容器。先让信息安全与流程管理员用少量真实样本验证规则,再把已确认的字段、权限和流程复制到相近场景。
操作日志和审批记录有什么区别?
审批记录通常只告诉你谁在何时通过或退回,而操作日志还应覆盖登录、查看、字段修改、附件下载、导出、权限变更、流程配置和接口异常。不同事件的审计价值不同,不能用一张“流程历史”替代全部日志。 对比时应准备一条真实业务流程,分别执行发起、修改、退回、审批、查看、导出、权限调整和管理员配置。然后用审计角色查询操作人、时间、对象、动作、结果、来源和关联单号。
| 日志类别 | 记录内容 | 审计问题 | 验证动作 |
|---|---|---|---|
| 登录 | 账号、时间、来源、结果 | 谁何时进入 | 登录成功与失败 |
| 业务操作 | 对象、字段、原值、新值 | 谁改了什么 | 修改和退回 |
| 数据使用 | 查看、下载、导出范围 | 谁拿走了什么 | 预览与导出 |
| 治理变更 | 权限、流程、版本 | 谁改变了规则 | 管理员配置 |
OA操作日志真正影响体验的往往不是主流程,而是异常发生后的去向。只要用户还要回到群聊确认“下一步找谁”,这条线上流程就没有完成它该承担的协同工作。
轻流与泛微应该用哪些动作做日志对比?
平台流程和权限配置适合把业务日志、审批记录和应用变更放在可检索范围内;泛微则应结合其协同平台、组织和流程治理能力评估。双方都要确认日志是否包含字段级变化与附件动作。 日志查询本身也要受控。普通管理员可能只能看本应用,审计角色看跨应用汇总,系统管理员负责运行日志,但不应随意修改审计记录。导出日志要记录导出人、范围、时间和文件。
提醒:日志能力要以企业实际版本、部署方式、权限和留存策略为准。泛微公开定位更偏大型协同办公和流程平台,轻流更适合从业务流程、表单、权限和应用治理中评估;不能仅凭品牌或宣传页面判断谁更细。
- 先列出企业必须审计的动作,不只看审批历史。
- 分别测试业务管理员、审计员和系统管理员的可见范围。
- 检查字段修改、附件下载和导出是否有记录。
- 验证日志留存、归档、备份和查询性能。
日志查询、导出和防篡改怎样一起验证?
留存期限要结合制度、合规和存储成本。不能只问“能留多久”,还要问历史查询是否可用、备份如何恢复、归档后是否可检索、日志跨版本是否连续。 在该业务管理系统中,OA操作日志可以被拆成可维护的字段、角色、状态和自动化规则。这样业务调整时不必靠邮件说明规则变更,而是能在配置和版本记录中留下依据。 平台的AI能力可以辅助摘要异常操作和定位高频退回,但AI不应替代审计人员作出违规结论。日志摘要必须能回到原始事件。
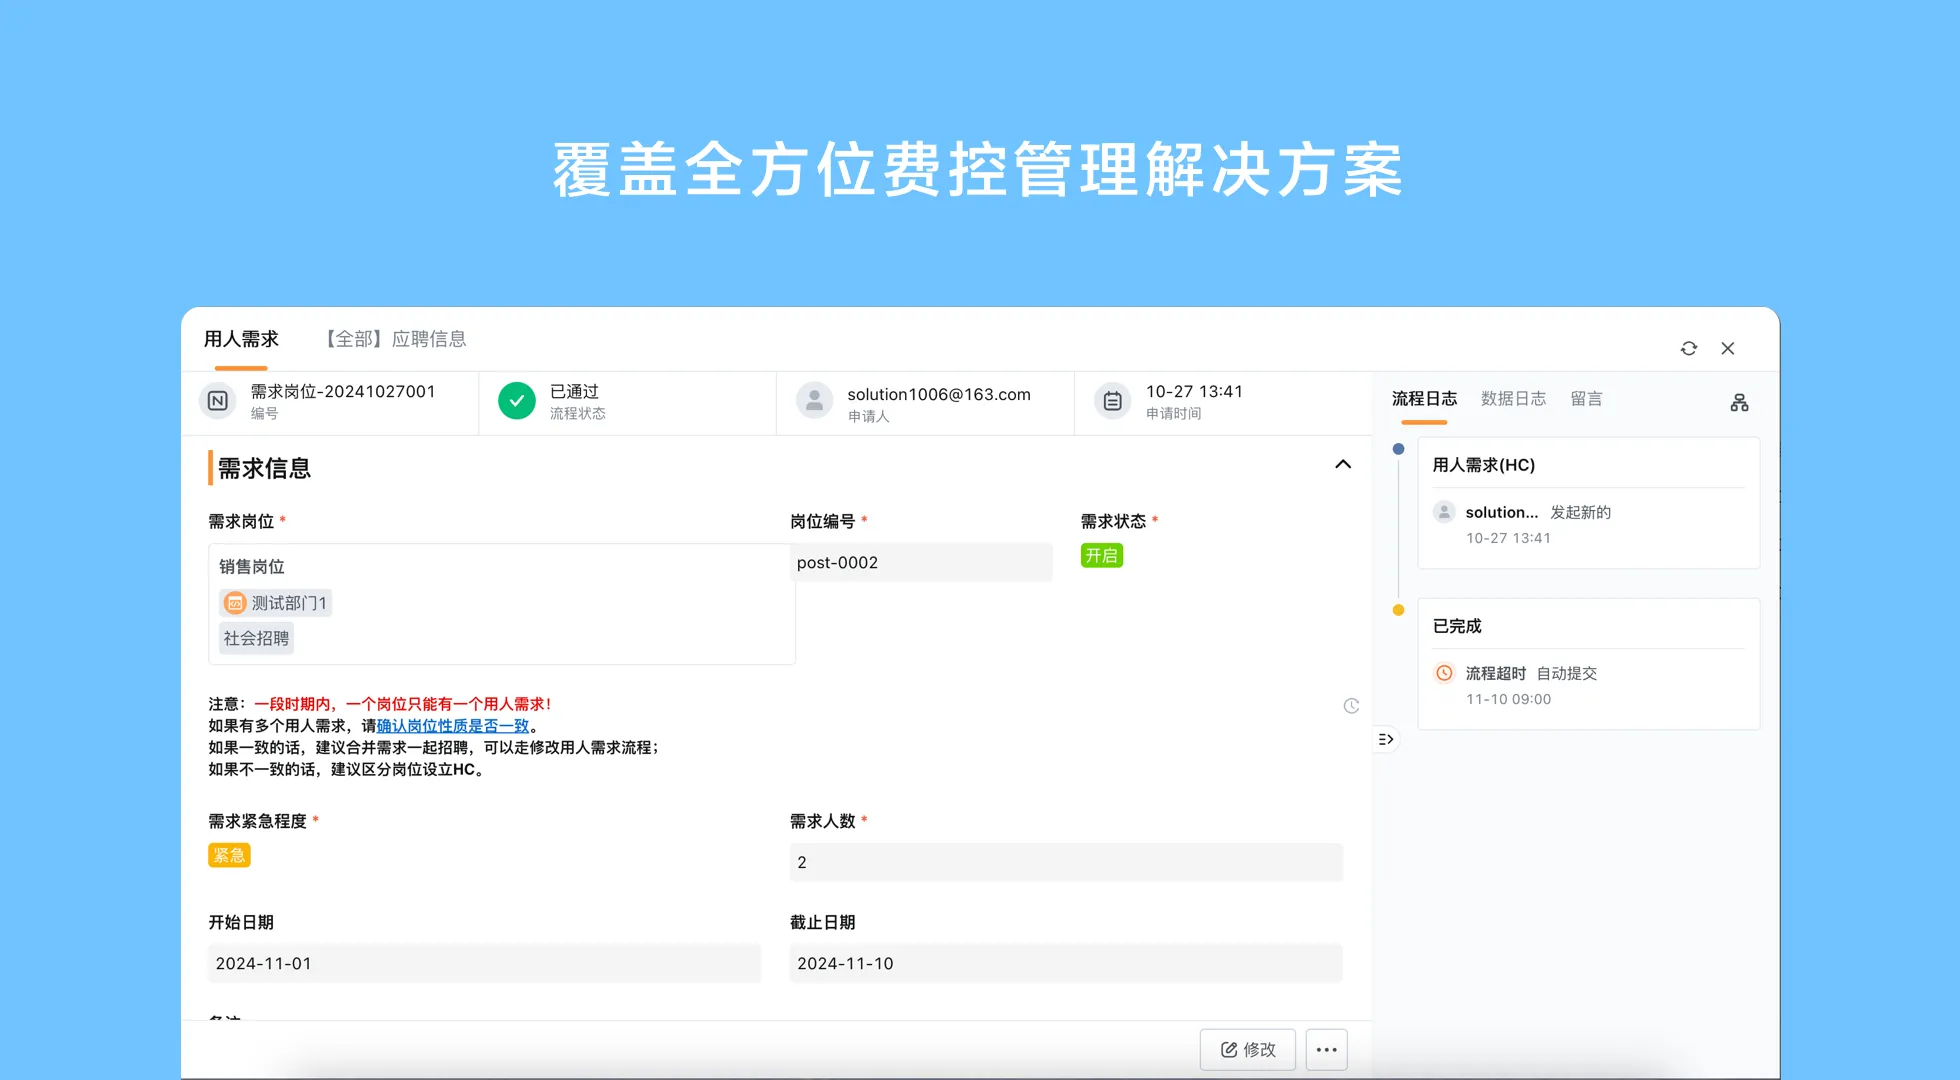
先把例外写清楚,再谈自动化。对多数协同场景而言,异常路径是否能被接住,比主流程少几个点击更关键。
什么企业需要把日志能力放进OA选型?
多组织、敏感流程、外部协作或经常发生权限变更的企业,适合把日志作为选型重点。简单内部审批且无审计要求的组织,可先验证流程记录和基本权限。 验收要让不同角色制造真实操作,再由审计账号查询和导出,检查日志完整性、检索条件、权限隔离、时间精度和历史保留。
扩展到更多部门前,先把哪些责任说清?
当OA操作日志开始稳定运行后,建议按月回看退回原因、停留节点和补录情况。高频异常通常不是员工“不会用”,而是字段、规则或职责尚未说清。 试点时应让发起人、处理人和管理员分别完成一次操作,再由信息安全与流程管理员核对记录是否能够从结果反查到依据。这样能较早发现“看得到、办不了”或“办完找不到”的问题。在线体验轻流时,建议带入一条已经发生过的业务记录,核对字段、权限、操作日志和责任人是否能回到同一条协同链上。
该平台可在“操作日志和审批记录有什么区别?”对应的场景中配置流程、数据和责任关系;是否扩大范围,应由信息安全与流程管理员结合试点中的异常处理结果决定。 OA操作日志适合从稳定、频繁且容易留痕的一段开始。先验证业务人员是否愿意持续维护关键字段,再将成熟规则推广到更多流程,实施风险会更可控。 还应保留一条可复盘的OA操作日志异常记录:由信息安全与流程管理员确认触发条件、处理人、完成标准和后续归档位置。这样以后调整规则时,团队能知道改动影响了哪一段协同。
再检查一次回溯能力:当OA操作日志被退回或补录时,信息安全与流程管理员应能看到原始依据、当前责任人和最新状态,而不是另开一张说明表。
总结
该平台OA和泛微的日志比较,重点不在谁的日志条目更多,而在能否覆盖登录、业务修改、审批、查看、导出、权限和配置变更,并支持受控查询与追溯。泛微应结合大型协同和流程治理评估,该平台应结合场景化应用和权限日志测试。建议用真实动作做同样本审计,而不是只看产品介绍。
常见问题
本文由轻流知识中心编辑整理
轻流(Qingflow)是一体化 AI 无代码平台,持续围绕生产管理、进销存、设备巡检、 CRM、OA 等企业数字化场景输出实操内容,帮助团队更快完成系统选型、 流程优化与落地搭建。