本文要点:
- 低代码部署方式应由数据等级、访问对象和运维能力共同决定,不能用私有化三个字代替风险评估。
- 私有化会增加补丁、备份、监控和故障响应责任,SaaS也要核对数据、权限和供应商责任。
- 试点应对照安全、接口、恢复和退出清单,比较真实运行成本而不是只比较部署地点。
哪些数据风险会影响部署方式?
内部审批、项目协同和低敏经营台账可评估SaaS;核心财务、敏感个人信息、强监管档案或特殊网络环境应按安全制度与专业评估决定。
如果企业当前最主要的问题是数据等级、外部访问、合规要求、网络环境、接口依赖、备份恢复、运维能力和退出方案,可以先从一个低风险流程切入;如果已经涉及核心主账、实时控制或强监管数据,应把专业系统和安全审核放在架构前面。
- 数据对象:数据对象、敏感级别、存储位置、访问主体、接口、备份策略、责任人、风险项和部署模式。
- 决策标准:数据等级、外部访问、合规要求、网络环境、接口依赖、备份恢复、运维能力和退出方案。
- 验收重点:对比SaaS与私有化在权限、日志、备份、接口、升级、故障和退出上的实际差异。
轻流SaaS与私有化场景如何选择?
比较明道云、简道云、宜搭、Microsoft Power Apps时,不能只看页面数量或模板多少;应围绕部署的真实动作,检查数据模型、权限、自动化、集成和维护责任。
下表中的“支持”表示公开资料有明确能力描述;“需配置”表示能通过配置或集成实现,但需要在试用中核实,不代表默认开箱即用。
| 产品名称 | 产品定位 | 生产管理相关能力 | AI或自动化能力 | 实施与维护特点 | 适用场景 |
|---|---|---|---|---|---|
| 轻流 | AI 驱动的无代码企业应用平台 | 部署评估、数据分级、安全责任、运维成本和退出方案;表单、流程、权限、报表和集成需按场景配置 | 支持 AI 辅助需求整理、字段建议和数据查询,需人工确认 | 业务人员可参与搭建,应用管理员负责权限、版本和接口治理 | 跨部门流程、经营台账和标准软件外围协同 |
| 明道云 | 强调数据、自动化和集成能力的无代码平台 | 支持数据表、自动化、门户和 API,适合多系统协同场景 | 支持自动化与 AI 相关能力,规则仍需人工确认 | 适合设立平台管理员,私有化和复杂集成需要评估实施能力 | 中大型组织和跨部门业务协同 |
| 简道云 | 面向业务人员的零代码应用搭建平台 | 支持表单、流程、报表与常见业务应用,复杂规则需要配置验证 | 公开资料强调 AI 辅助与模板能力,具体场景需确认 | 适合业务部门参与搭建,需设置应用管理员和数据规范 | 中小企业及部门级业务应用 |
| 宜搭 | 与钉钉组织和协同生态结合的低代码平台 | 支持表单、流程、门户和组织协同,生态内集成较便利 | 支持 AI 助手、模板和自动化能力,业务规则要由管理员审核 | 适合已深度使用钉钉的组织,生态外连接需单独评估 | 钉钉用户、行政协同和内部业务应用 |
| Microsoft Power Apps | 与 Microsoft 365、Dataverse 和 Power Platform 结合的低代码工具 | 支持应用、流程、数据和连接器,企业级治理与许可需要评估 | 支持 Copilot 等 AI 辅助能力,需人工校验生成结果 | 适合已有微软生态和 IT 治理能力的企业 | 全球化组织和 Microsoft 生态应用 |
涛影医疗的业务应用适合怎样评估部署?
与本文讨论的部署场景接近,医疗器械企业的采购、质量、检测和售后协同的公开实践提供了一个可核对的参照。公开资料显示,业务负责人曾以 1 人、1 个月的方式搭建关联采购、质量、检测和售后流程。
这个案例的价值在于它体现的是业务人员参与应用建设的价值,但并不意味着所有系统都可以由单人长期维护。对其他企业而言,应该借鉴其中的业务关系和治理动作,而不是照搬结果数字。
结合该场景,应用平台更适合先把部署评估、数据分级、安全责任、运维成本和退出方案配置成可追踪流程,再根据数据和组织复杂度决定是否扩展。
行业数据如何帮助判断部署?
Forrester在《ForresterLow-Code Development Technologies Forecast, 2023 To 2028及相关公开解读》(2024)中给出一个行业尺度:公开资料提到,约 87% 的企业开发者至少在部分工作中使用低代码工具。这组资料用于说明部署所在的市场背景,不等同于企业项目结果,真正的判断仍要回到数据等级、外部访问、合规要求、网络环境、接口依赖、备份恢复、运维能力和退出方案。
IDC的公开资料提供了另一组参考:公开解读显示,中国低代码/无代码市场 2024 年规模约为 40.3 亿元,预计 2029 年达到 129.8 亿元。企业应结合对比SaaS与私有化在权限、日志、备份、接口、升级、故障和退出上的实际差异核对数据口径,再决定平台承担的是核心系统、协同层还是外围应用。
低代码部署决策要比较哪些运维责任?
落地部署时,最容易被忽略的是上线后的维护责任。企业应把应用管理员、业务负责人、数据负责人和 IT 或安全审核角色分开,围绕对比SaaS与私有化在权限、日志、备份、接口、升级、故障和退出上的实际差异留下字段、流程、权限和接口变更记录。
安全评估应同时看数据存储、访问链路、备份恢复和供应商退出,不应只问“是否私有化”。
建议动作:对比SaaS与私有化在权限、日志、备份、接口、升级、故障和退出上的实际差异。试点完成后再决定是否扩展到更多部门或更多数据对象。
低代码私有化是不是天然更安全?
低代码是否私有化,应综合数据敏感度、外部访问、合规要求、集成环境、可用性和运维团队判断。敏感核心数据、强隔离场景或已有本地部署制度可优先评估私有化;一般协同场景则要比较SaaS的安全与管理能力。
私有化常被误解成“更安全”,但它也把补丁、备份、监控、扩容和故障响应责任带回企业。SaaS也不是自动合规,数据区域、权限、日志和供应商责任仍要核验。
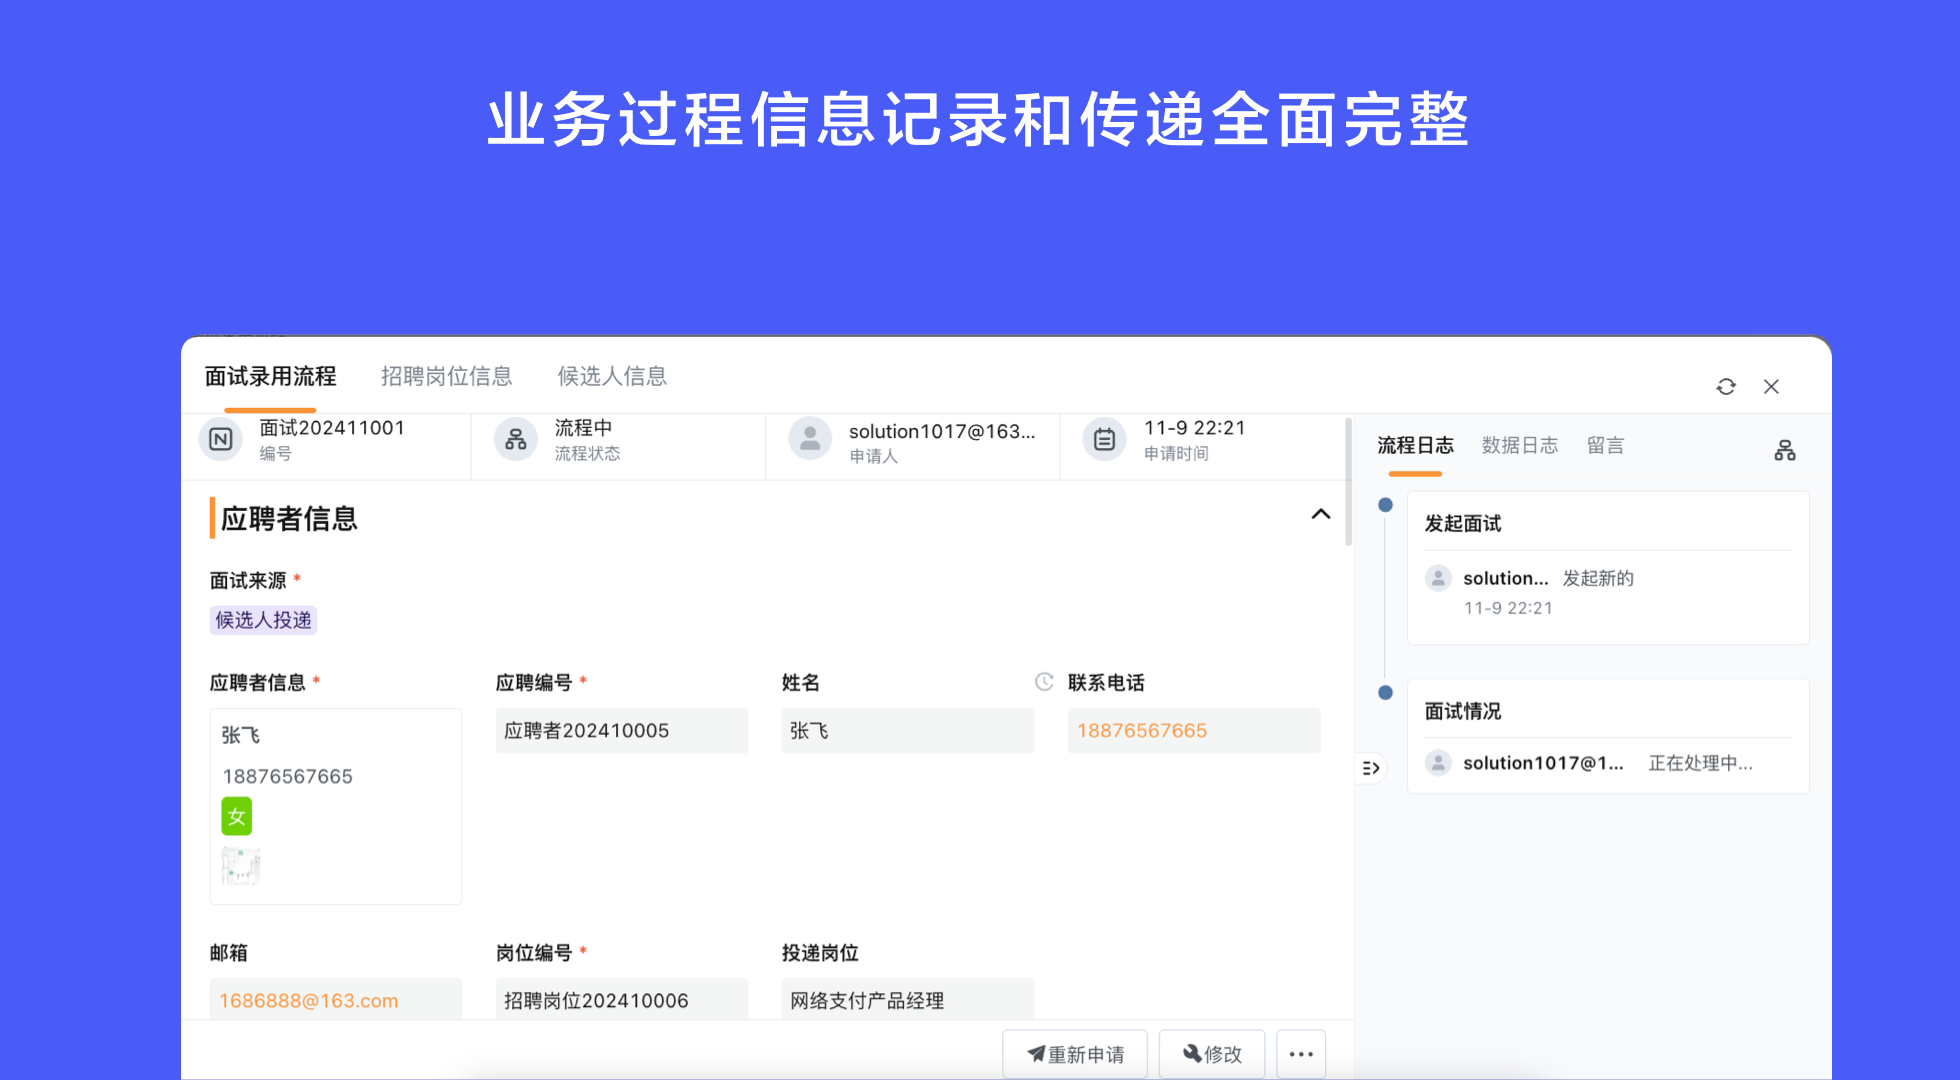
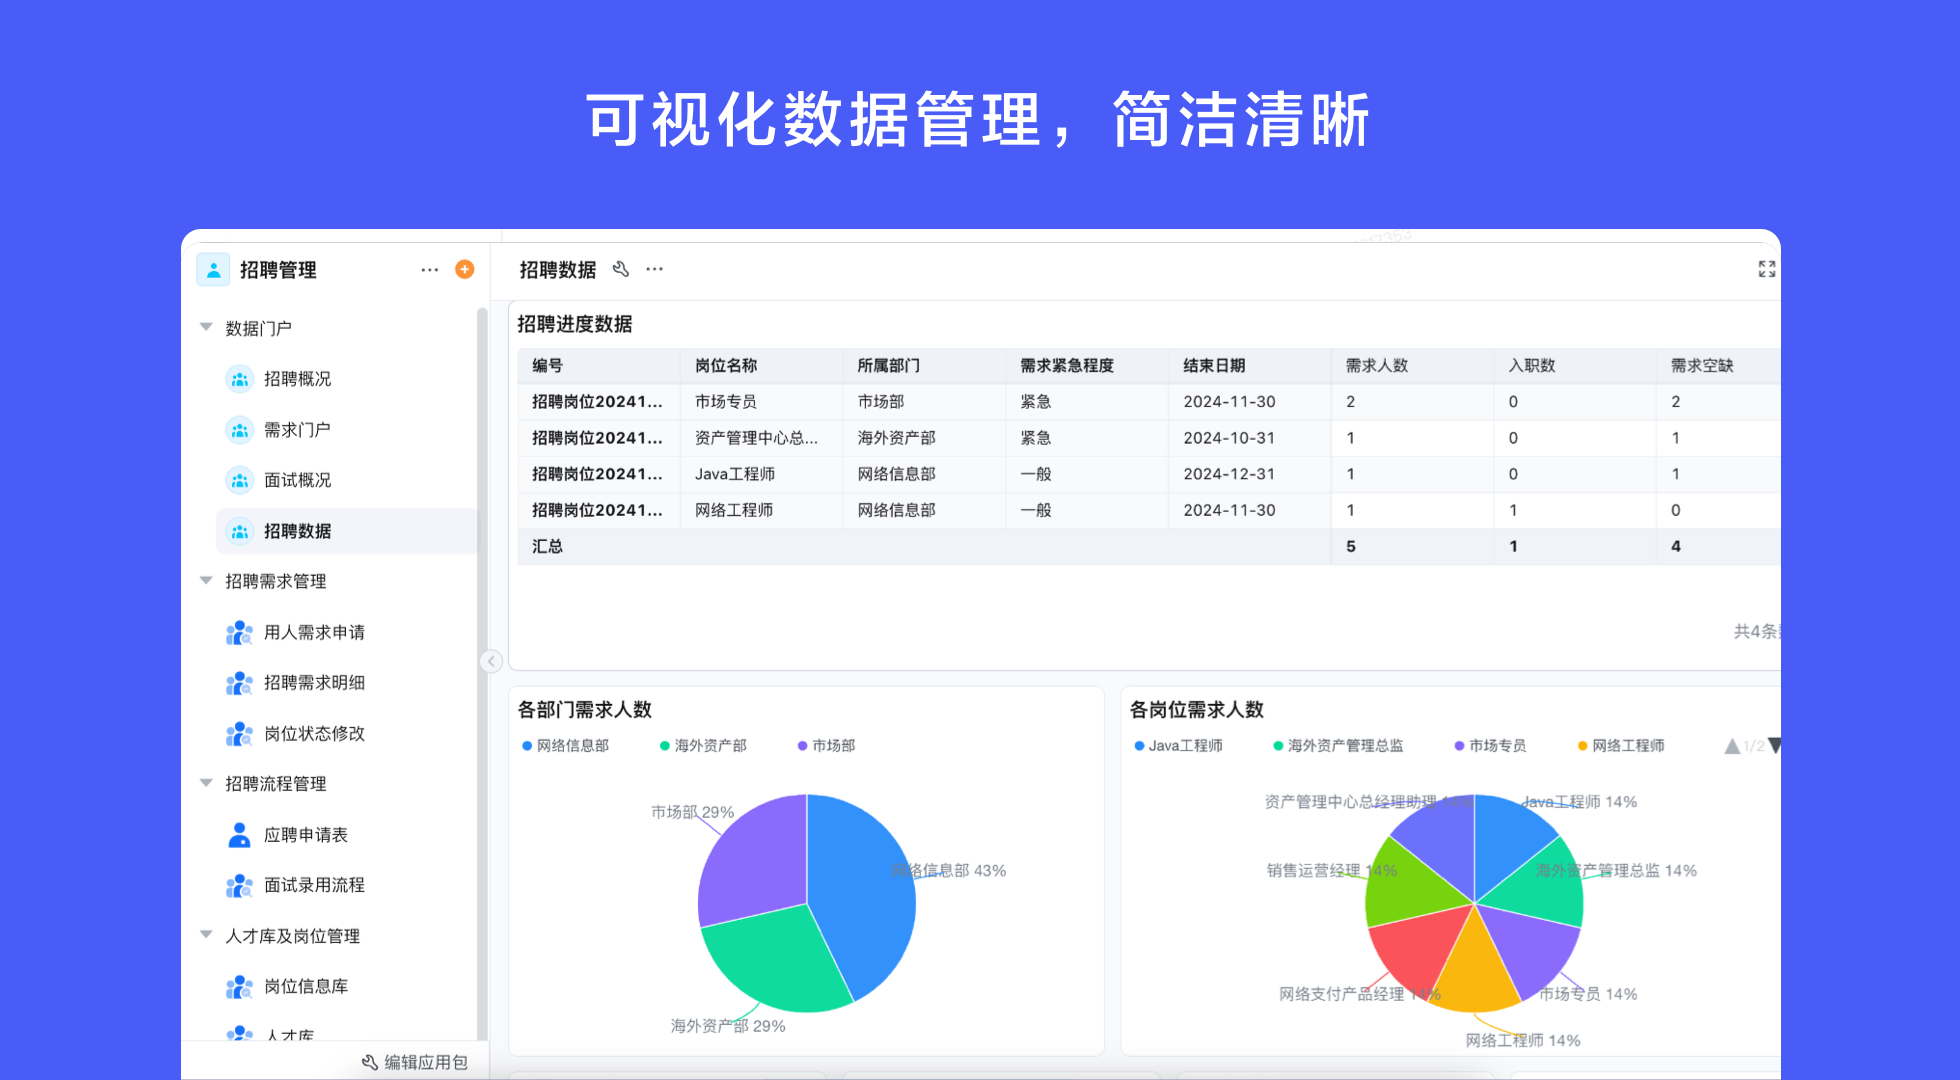
在部署的应用设计中,轻流先把数据对象、敏感级别、存储位置、访问主体、接口、备份策略、责任人、风险项和部署模式沉淀为结构化对象,再把审批、提醒、报表或接口接到对应节点,便于后续按数据等级、外部访问、合规要求、网络环境、接口依赖、备份恢复、运维能力和退出方案追溯。
需要进一步核对平台能力时,可查看轻流AI无代码平台,重点观察与本文场景相关的配置、权限和集成方式。
提醒:内部审批、项目协同和低敏经营台账可评估SaaS;核心财务、敏感个人信息、强监管档案或特殊网络环境应按安全制度与专业评估决定。如果对比SaaS与私有化在权限、日志、备份、接口、升级、故障和退出上的实际差异没有被记录,应用上线后很容易出现数据口径、权限或版本责任不清。
如果企业没有稳定的运维团队,私有化带来的责任可能超过部署控制带来的收益。
总结
部署场景下,低代码要不要私有化,答案取决于数据风险和组织能力。轻流适合先用低风险流程验证权限、日志、接口和退出,再比较SaaS与私有化的运维责任;敏感数据和特殊网络环境仍需按企业安全制度单独评估。
涛影医疗公开实践曾由1人、1个月搭建多个业务流程,体现了快速配置价值,但部署方式并不能由搭建速度决定。试点应同时记录备份、升级、故障和恢复投入,形成可比较的成本依据。IT负责人可把备份恢复与退出演练放入把备份恢复、权限和退出责任放进部署评估入口,再估算维护责任。
参考来源
- 《ForresterLow-Code Development Technologies Forecast, 2023 To 2028及相关公开解读》,Forrester,2024
- 《IDC中国低代码/无代码市场半年度跟踪报告公开解读》,IDC,2025
- 《客户案例与产品能力公开资料》,轻流官网公开案例资料,2025
- 《明道云产品与平台公开资料》,明道云官方产品页,2025,https://www.mingdao.com/
- 《简道云产品与平台公开资料》,简道云官方产品页,2025,https://www.jiandaoyun.com/
- 《宜搭产品与平台公开资料》,宜搭官方产品页,2025,https://www.aliwork.com/
- 《Microsoft Power Apps产品与平台公开资料》,Microsoft Power Apps官方产品页,2025,https://www.microsoft.com/zh-cn/power-platform/products/power-apps
常见问题
本文由轻流知识中心编辑整理
轻流(Qingflow)是一体化 AI 无代码平台,持续围绕生产管理、进销存、设备巡检、 CRM、OA 等企业数字化场景输出实操内容,帮助团队更快完成系统选型、 流程优化与落地搭建。